- Что такое Passkey простыми словами?
- Как работает ключ доступа?
- Почему Passkey безопаснее обычного пароля?
- Passkey, пароль или 2FA — в чем разница?
- Где хранится Passkey?
- Что будет, если потерять телефон с Passkey?
- Можно ли использовать Passkey на другом компьютере?
- Как включить Passkey?
- Какие ошибки снижают пользу Passkey?
- Кому особенно полезен Passkey?
- Стоит ли переходить на Passkey в 2026 году?
- FAQ о Passkey
- Можно ли взломать Passkey?
- Что произойдет, если мошенник украдет разблокированный телефон?
- Можно ли пользоваться Passkey без Face ID и отпечатка пальца?
- Нужно ли создавать отдельный Passkey для каждого сайта?
- Нужно ли удалять старый пароль после создания Passkey?
- Заменяет ли Passkey двухфакторную аутентификацию?
- Можно ли войти с Passkey на чужом компьютере?
- Вывод
- Ответы на популярные вопросы (12)
- Оцените автора (1)
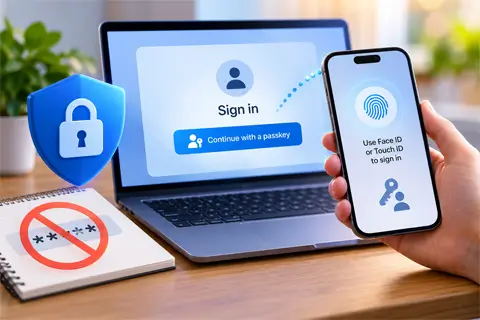 Passkey — это ключ доступа, который позволяет входить в аккаунт без обычного пароля: вместо секретной комбинации сайт получает криптографическое подтверждение с вашего устройства. Такой способ входа лучше защищает от фишинга и утечек паролей, а подтвердить авторизацию можно с помощью Face ID, отпечатка пальца или PIN-кода. При этом сам ключ не передается сайту и может быть синхронизирован между доверенными устройствами.
Итак, Passkey без паролей: как работают ключи доступа и насколько они безопасны - далее в нашей статье
Passkey — это ключ доступа для входа в аккаунт без привычного пароля. Вместо секретной комбинации сайт получает криптографическое подтверждение от вашего устройства, а закрытый ключ не передается серверу. Благодаря этому беспарольный вход лучше защищен от классического фишинга и кражи учетных данных.
Что такое Passkey простыми словами?
Passkey — это цифровой ключ, который создается для конкретного аккаунта и сайта или приложения. Его не нужно запоминать и вводить вручную: при входе пользователь просто подтверждает действие способом разблокировки своего устройства.
Например, сайт предлагает войти с помощью ключа доступа. Вы нажимаете кнопку входа, смартфон просит подтвердить действие отпечатком пальца, Face ID или PIN-кодом — и авторизация завершается без набора пароля.
Passkey — это не Face ID и не отпечаток пальца
Биометрия часто вызывает путаницу. Face ID, Touch ID или сканер отпечатка не являются самим ключом доступа. Они лишь помогают устройству убедиться, что использовать сохраненный passkey разрешает его владелец.
«Биометрические данные никогда не покидают личное устройство пользователя».
Google for Developers, перевод с английского
Сайт не получает фотографию лица или шаблон отпечатка. Проверка происходит локально на устройстве. Вместо биометрии во многих системах можно использовать PIN-код, графический ключ или другой поддерживаемый способ разблокировки.
Как работает ключ доступа?
При создании passkey устройство формирует криптографическую пару: публичный и приватный ключ. Публичная часть передается сервису, а приватная остается под контролем пользователя и применяется для подтверждения входа.
Упрощенно схема выглядит так:
- Пользователь включает ключ доступа в настройках аккаунта.
- Устройство создает уникальную пару криптографических ключей.
- Сервис сохраняет публичную часть.
- При следующем входе сайт отправляет устройству специальный запрос.
- Пользователь подтверждает вход PIN-кодом, биометрией или другим способом.
- Устройство подписывает запрос приватным ключом, а сервер проверяет результат публичным.
Эта технология основана на стандартах FIDO2 и WebAuthn. Пользователю знать их устройство не требуется, но принцип важен: секрет, пригодный для входа, не нужно вводить на сайте.
Что хранит сайт?
Сервис хранит публичный ключ и данные, необходимые для проверки аутентификации. По публичному ключу нельзя восстановить приватный и войти в аккаунт как владелец.
Именно поэтому утечка базы с passkey-учетными данными принципиально отличается от компрометации обычных паролей: злоумышленник не получает готовый секрет, который можно просто ввести на странице авторизации.
Почему Passkey безопаснее обычного пароля?
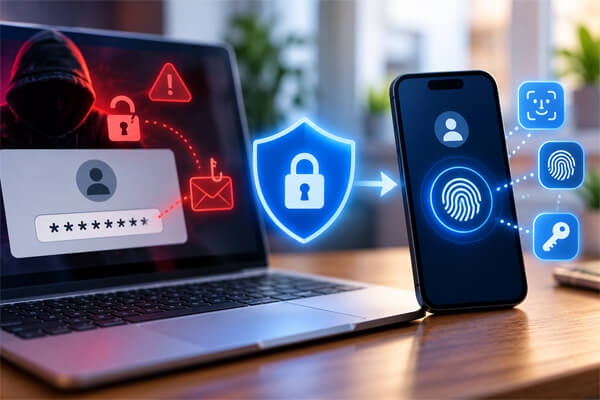
Главное преимущество заключается в том, что пользователю больше не нужно передавать сайту запоминаемый секрет. Это убирает сразу несколько слабых мест традиционной парольной схемы.
Ключи доступа помогают уменьшить риск:
- кражи учетных данных через фишинговую страницу;
- повторного использования одного пароля на разных сайтах;
- credential stuffing после утечки данных другого сервиса;
- слишком простых или предсказуемых паролей;
- ошибок пользователя при хранении десятков комбинаций.
«Ключи доступа устойчивы к фишингу и безопасны по своей архитектуре».
FIDO Alliance, перевод с английского
Почему фишинговая копия сайта не получает нужный ключ?
Passkey создается для определенного сайта или приложения и привязан к его идентичности. Поэтому поддельный домен не может просто показать форму «Введите ключ доступа» и получить тот же секрет, как это происходит с паролем.
Пользователь фактически перестает быть участником передачи секретной строки. Проверкой того, для какого сайта подходит ключ, занимаются браузер и операционная система.
Passkey, пароль или 2FA — в чем разница?
Passkey меняет сам принцип входа, тогда как двухфакторная аутентификация обычно добавляет дополнительную проверку к паролю. В некоторых сервисах ключ доступа способен выполнить требования и первого, и второго фактора, но это зависит от политики конкретной платформы.
| Критерий | Пароль | Пароль + SMS/OTP | Passkey |
|---|---|---|---|
| Нужно запоминать секрет | Да | Да | Нет |
| Можно случайно отдать фишинговому сайту | Да | Пароль и код можно ввести на подделке | Ключ связан с конкретным сервисом |
| Повторное использование между сайтами | Возможно | Пароль может повторяться | Для сервисов создаются отдельные учетные данные |
| Что хранится у сервиса | Данные для проверки пароля | Данные парольной учетной записи и настройки второго фактора | Публичный ключ и связанные данные |
| Нужно вводить одноразовый код | Нет | Обычно да | Обычно нет |
| Устойчивость к классическому credential phishing | Низкая | Зависит от метода 2FA | Высокая |
Например, GitHub позволяет использовать passkey так, чтобы один вход удовлетворял требованиям пароля и 2FA. Это хороший пример возможностей технологии, но переносить такое правило на все сайты нельзя.
Где хранится Passkey?
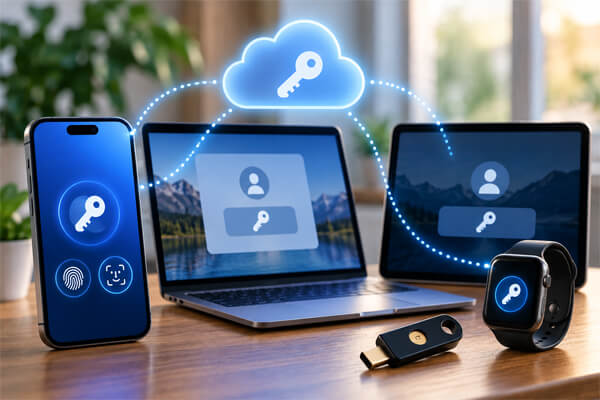
Ключ доступа может быть синхронизируемым между устройствами или привязанным к конкретному устройству. От этого зависит удобство перехода на новый смартфон, восстановление после потери техники и уровень контроля над ключом.
Synced passkey
Синхронизируемый ключ хранится через выбранного passkey-провайдера и может становиться доступным на других доверенных устройствах пользователя. Такой вариант удобен в повседневной жизни: купили новый смартфон, вошли в свою экосистему и получили доступ к ранее сохраненным ключам в соответствии с правилами провайдера.
Например, Apple синхронизирует passkeys через iCloud Keychain и предусматривает защищенный механизм восстановления связки ключей.
Device-bound passkey
Привязанный к устройству ключ не переносится через обычную облачную синхронизацию. Примером может быть ключ, сохраненный на отдельном аппаратном FIDO-устройстве.
Это дает больший контроль над тем, где физически находится учетная информация, но требует внимательнее продумать резервный доступ.
Что будет, если потерять телефон с Passkey?
Потеря смартфона не обязательно означает потерю аккаунтов. Если использовался synced passkey, ключи могут быть доступны после восстановления учетной записи у соответствующего провайдера. Для device-bound ключей понадобится другой заранее подготовленный способ входа.
После потери устройства стоит:
- удаленно заблокировать его или перевести в режим пропажи;
- убрать устройство из доверенных, если экосистема это позволяет;
- проверить активные сеансы важных аккаунтов;
- при необходимости отозвать старый ключ доступа;
- создать новый passkey на доверенном устройстве.
Самое важное здесь — не ждать чрезвычайной ситуации. Еще до перехода на беспарольный вход проверьте, как именно восстанавливается ваш Google-, Apple-, Microsoft-аккаунт или другой используемый менеджер ключей.
Можно ли использовать Passkey на другом компьютере?
Да. Во многих случаях ключ с телефона можно использовать для входа на ноутбуке или другом устройстве, даже если он там не сохранен. Для этого применяется cross-device authentication.
Типичный сценарий выглядит так: вы открываете сайт на компьютере, выбираете вход с другого устройства, видите QR-код, сканируете его смартфоном и подтверждаете авторизацию на телефоне.
Это особенно удобно на временном или чужом компьютере: не приходится вводить пароль и сохранять свой ключ непосредственно на этом устройстве.
Как включить Passkey?
Точный путь зависит от конкретного сайта, но обычно ключ создается в разделе безопасности или способов входа. Настройка занимает несколько действий и не требует понимания криптографии.
- Войдите в аккаунт обычным способом.
- Откройте раздел безопасности или настроек входа.
- Найдите пункт «Passkey», «Ключ доступа» или «Вход без пароля».
- Выберите создание нового ключа.
- Подтвердите действие способом разблокировки устройства.
- Выйдите из аккаунта и проверьте новый способ авторизации.
Что проверить перед отказом от старых способов входа?
Не спешите сразу удалять пароль или резервные методы. Сначала проведите маленькую проверку безопасности:
- войдите через passkey повторно;
- проверьте авторизацию на втором своем устройстве;
- разберитесь, как работает восстановление аккаунта;
- убедитесь, что номер телефона и резервная почта актуальны, если они участвуют в recovery;
- сохраните предусмотренные сервисом резервные методы восстановления.
Какие ошибки снижают пользу Passkey?
Самая серьезная ошибка — считать ключ доступа абсолютной защитой аккаунта. Passkey хорошо решает проблему паролей и фишинга учетных данных, но не отменяет безопасность самого устройства, контроль активных сессий и надежный recovery.
Чаще всего пользователи ошибаются, когда:
- не проверяют восстановление до потери телефона;
- считают Face ID или отпечаток самим ключом доступа;
- удаляют резервные методы сразу после создания passkey;
- оставляют слабый PIN разблокировки смартфона;
- забывают удалить потерянное или проданное устройство из доверенных;
- думают, что ключ доступа защищает от любого вредоносного ПО;
- игнорируют уже открытые сессии в браузерах и приложениях.
Если злоумышленник получил контроль над уже авторизованной сессией, сам факт использования passkey не обязательно остановит такую атаку. Поэтому беспарольный вход нужно воспринимать как важную часть защиты, а не как ее единственный слой.
Кому особенно полезен Passkey?
Ключи доступа особенно удобны людям, которые используют много онлайн-сервисов, часто забывают пароли или регулярно работают со смартфоном и ноутбуком. Пользу почувствуют и те, кто хочет уменьшить зависимость от SMS-кодов и фишингоуязвимых способов входа.
Passkey стоит рассмотреть в первую очередь для:
- основной электронной почты;
- аккаунтов Apple, Google, Microsoft и других ключевых экосистем;
- сервисов с личными или рабочими данными;
- аккаунтов, для которых последствия захвата доступа особенно неприятны.
Но решение стоит принимать только после проверки того, как конкретный сервис позволяет восстановить доступ.
Стоит ли переходить на Passkey в 2026 году?
Если нужный сервис поддерживает ключи доступа и предлагает понятный механизм восстановления, passkey уже можно использовать как более удобную и устойчивую к фишингу альтернативу обычным паролям. Полностью менять все способы входа за один день не требуется.
Оптимальный алгоритм перехода выглядит так:
- Выберите один важный аккаунт с поддержкой passkey.
- Проверьте способы восстановления.
- Создайте ключ доступа.
- Протестируйте вход со своего основного устройства.
- Попробуйте войти со второго устройства.
- Убедитесь, что знаете, что делать при потере телефона.
- Только после этого пересматривайте резервные способы авторизации.
Такой подход позволяет получить преимущества беспарольного входа, не создавая новую проблему вместо старой.
FAQ о Passkey
Можно ли взломать Passkey?
Называть ключ доступа невзламываемым было бы неправильно. Его архитектура хорошо защищает от кражи обычного пароля и credential phishing, но безопасность аккаунта также зависит от устройства, настроек восстановления и защиты активных сессий.
Что произойдет, если мошенник украдет разблокированный телефон?
Риски в таком случае зависят от настроек устройства и конкретных сервисов. Поэтому смартфон должен быть защищен надежным PIN-кодом, автоматической блокировкой и возможностью удаленного поиска или стирания данных.
Можно ли пользоваться Passkey без Face ID и отпечатка пальца?
Да. Биометрия не обязательна для самой технологии. Во многих системах подтвердить использование ключа можно PIN-кодом, графическим ключом или другим способом разблокировки устройства.
Нужно ли создавать отдельный Passkey для каждого сайта?
Ключи доступа связаны с конкретными сайтами и приложениями. Это один из принципов, благодаря которому они не повторяют проблему использования одного пароля сразу на нескольких ресурсах.
Нужно ли удалять старый пароль после создания Passkey?
Не спешите. Сначала проверьте вход с ключом, второе устройство и восстановление аккаунта. Кроме того, некоторые сервисы пока сохраняют пароль как резервный способ авторизации.
Заменяет ли Passkey двухфакторную аутентификацию?
Иногда да, но не автоматически во всех сервисах. Конкретная платформа сама определяет, считается ли user-verified passkey достаточным для выполнения требований нескольких факторов аутентификации.
Можно ли войти с Passkey на чужом компьютере?
Да, если сервис и устройства поддерживают cross-device authentication. В таком случае можно подтвердить вход своим смартфоном, например после сканирования QR-кода, не сохраняя ключ на чужом компьютере.
Вывод
Passkey стоит воспринимать не как модное название нового пароля, а как другой способ аутентификации: вводимый секрет заменяется криптографическим подтверждением с доверенного устройства. Если сервис поддерживает эту технологию, разумная стратегия проста — настроить ключ, проверить вход на втором устройстве и заранее разобраться с восстановлением. После этого беспарольная авторизация действительно становится и удобнее, и устойчивее к типичным атакам.
Ответы на популярные вопросы
Что такое Passkey простыми словами?
Passkey — это цифровой ключ для входа в аккаунт без обычного пароля. Пользователь подтверждает авторизацию на своем устройстве с помощью Face ID, отпечатка пальца, PIN-кода или другого способа разблокировки.
Чем Passkey отличается от обычного пароля?
Пароль нужно помнить и вводить на сайте, поэтому его можно украсть или выманить через фишинг. При использовании Passkey приватный ключ не передается сервису, а сайт получает только криптографическое подтверждение входа.
Passkey — это Face ID или отпечаток пальца?
Нет. Face ID, Touch ID и сканер отпечатка лишь подтверждают, что устройством пользуется его владелец, и разрешают использовать сохраненный ключ доступа. Сами биометрические данные сайту не передаются.
Безопаснее ли Passkey обычного пароля?
Да, прежде всего в отношении фишинга и кражи учетных данных. Пользователю не нужно вводить секретную комбинацию, которую мошенник мог бы подсмотреть, перехватить или получить через поддельную страницу авторизации.
Что произойдет, если потерять телефон с Passkey?
Это зависит от способа хранения ключа. Синхронизируемые Passkey можно восстановить через соответствующего провайдера на другом доверенном устройстве, а для ключа, привязанного к конкретному устройству, понадобится заранее предусмотренный резервный способ входа.
Можно ли использовать Passkey на другом компьютере?
Да, если сервис и устройства поддерживают вход с другого устройства. Например, на компьютере можно выбрать авторизацию через смартфон, отсканировать QR-код и подтвердить вход уже на телефоне.
Можно ли пользоваться Passkey без Face ID?
Да. Биометрия не является обязательной частью Passkey. На многих устройствах подтвердить использование ключа можно PIN-кодом или другим поддерживаемым способом разблокировки.
Нужно ли создавать отдельный Passkey для каждого сайта?
Ключ доступа создается для конкретного сайта или приложения. Благодаря этому один и тот же секрет не используется сразу в нескольких сервисах, как это нередко происходит с обычными паролями.
Заменяет ли Passkey двухфакторную аутентификацию?
В некоторых сервисах подтвержденный пользователем Passkey может одновременно выполнять требования пароля и дополнительного фактора. Но правила отличаются, поэтому нужно смотреть настройки безопасности конкретной платформы.
Нужно ли удалять старый пароль после создания Passkey?
Не стоит делать это сразу. Сначала проверьте вход с ключом на основном и дополнительном устройстве и убедитесь, что понимаете процедуру восстановления аккаунта. Некоторые сервисы вообще сохраняют пароль как резервный способ авторизации.
Можно ли взломать аккаунт, если используется Passkey?
Passkey заметно снижает риск фишинга и кражи пароля, но не делает аккаунт полностью неуязвимым. Защита устройства, активных сессий и способов восстановления доступа по-прежнему имеет большое значение.
Что делать с Passkey при продаже или замене телефона?
Перед передачей старого устройства другому человеку его следует удалить из доверенных и полностью очистить. На новом устройстве нужно проверить доступ к синхронизированным ключам или создать новые, если этого требует используемый сервис.