- Що таке Passkey простими словами?
- Як працює ключ доступу?
- Чому Passkey безпечніший за звичайний пароль?
- Passkey, пароль або 2FA — у чому різниця?
- Де зберігається Passkey?
- Що буде, якщо втратити телефон із Passkey?
- Чи можна використовувати Passkey на іншому комп’ютері?
- Як увімкнути Passkey?
- Які помилки знижують користь Passkey?
- Кому особливо корисний Passkey?
- Чи варто переходити на Passkey у 2026 році?
- FAQ про Passkey
- Чи можна зламати Passkey?
- Що станеться, якщо шахрай викраде розблокований телефон?
- Чи можна користуватися Passkey без Face ID та відбитка пальця?
- Чи потрібно створювати окремий Passkey для кожного сайту?
- Чи потрібно видаляти старий пароль після створення Passkey?
- Чи замінює Passkey двофакторну автентифікацію?
- Чи можна увійти з Passkey на чужому комп’ютері?
- Висновок
- Відповіді на популярні запитання (12)
- Оцініть автора (1)
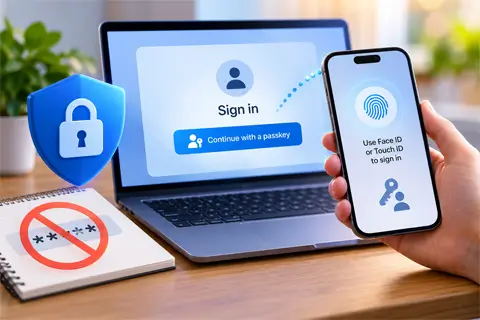 Passkey — це ключ доступу, який дозволяє входити в акаунт без звичайного пароля: замість секретної комбінації сайт отримує криптографічне підтвердження з вашого пристрою. Такий спосіб входу краще захищає від фішингу та витоків паролів, а підтвердити авторизацію можна за допомогою Face ID, відбитка пальця або PIN-коду. При цьому сам ключ не передається сайту і може бути синхронізований між довіреними пристроями.
Отже, Passkey без паролей: як працюють ключі доступу і наскільки вони безпечні - далі у нашій статті
Passkey — це ключ доступу для входу в акаунт без звичного пароля. Замість секретної комбінації сайт отримує криптографічне підтвердження від вашого пристрою, а закритий ключ не передається серверу. Завдяки цьому безпарольний вхід краще захищений від класичного фішингу та викрадення облікових даних.
Що таке Passkey простими словами?
Passkey — це цифровий ключ, який створюється для конкретного акаунта та сайту або застосунку. Його не потрібно запам’ятовувати й вводити вручну: під час входу користувач просто підтверджує дію способом розблокування свого пристрою.
Наприклад, сайт пропонує увійти за допомогою ключа доступу. Ви натискаєте кнопку входу, смартфон просить підтвердити дію відбитком пальця, Face ID або PIN-кодом — і авторизація завершується без введення пароля.
Passkey — це не Face ID і не відбиток пальця
Біометрія часто спричиняє плутанину. Face ID, Touch ID або сканер відбитка пальця не є самим ключем доступу. Вони лише допомагають пристрою переконатися, що використовувати збережений passkey дозволяє його власник.
«Біометричні дані ніколи не залишають особистий пристрій користувача».
Google for Developers, переклад з англійської
Сайт не отримує фотографію обличчя або шаблон відбитка пальця. Перевірка відбувається локально на пристрої. Замість біометрії в багатьох системах можна використовувати PIN-код, графічний ключ або інший підтримуваний спосіб розблокування.
Як працює ключ доступу?
Під час створення passkey пристрій формує криптографічну пару: публічний і приватний ключ. Публічна частина передається сервісу, а приватна залишається під контролем користувача та застосовується для підтвердження входу.
Спрощено схема виглядає так:
- Користувач вмикає ключ доступу в налаштуваннях акаунта.
- Пристрій створює унікальну пару криптографічних ключів.
- Сервіс зберігає публічну частину.
- Під час наступного входу сайт надсилає пристрою спеціальний запит.
- Користувач підтверджує вхід PIN-кодом, біометрією або іншим способом.
- Пристрій підписує запит приватним ключем, а сервер перевіряє результат публічним.
Ця технологія базується на стандартах FIDO2 і WebAuthn. Користувачеві не потрібно знати особливості їхньої роботи, але принцип важливий: секрет, придатний для входу, не потрібно вводити на сайті.
Що зберігає сайт?
Сервіс зберігає публічний ключ і дані, необхідні для перевірки автентифікації. За публічним ключем неможливо відновити приватний і увійти в акаунт як його власник.
Саме тому витік бази з passkey-обліковими даними принципово відрізняється від компрометації звичайних паролів: зловмисник не отримує готовий секрет, який можна просто ввести на сторінці авторизації.
Чому Passkey безпечніший за звичайний пароль?
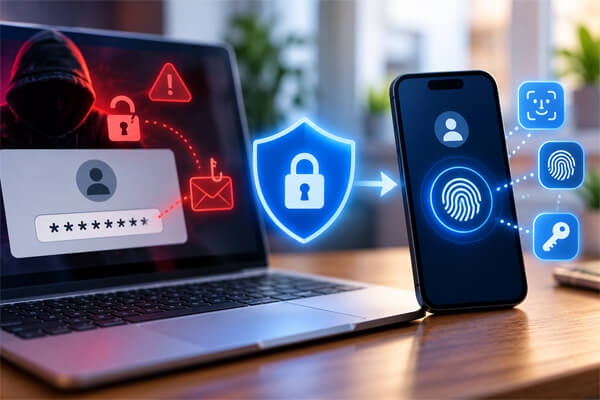
Головна перевага полягає в тому, що користувачеві більше не потрібно передавати сайту секрет, який треба запам’ятовувати. Це усуває одразу кілька слабких місць традиційної парольної схеми.
Ключі доступу допомагають зменшити ризик:
- викрадення облікових даних через фішингову сторінку;
- повторного використання одного пароля на різних сайтах;
- credential stuffing після витоку даних іншого сервісу;
- надто простих або передбачуваних паролів;
- помилок користувача під час зберігання десятків комбінацій.
«Ключі доступу стійкі до фішингу та безпечні за своєю архітектурою».
FIDO Alliance, переклад з англійської
Чому фішингова копія сайту не отримує потрібний ключ?
Passkey створюється для певного сайту або застосунку та прив’язаний до його ідентичності. Тому підроблений домен не може просто показати форму «Введіть ключ доступу» й отримати той самий секрет, як це відбувається з паролем.
Користувач фактично перестає бути учасником передавання секретного рядка. Перевіркою того, для якого сайту підходить ключ, займаються браузер та операційна система.
Passkey, пароль або 2FA — у чому різниця?
Passkey змінює сам принцип входу, тоді як двофакторна автентифікація зазвичай додає додаткову перевірку до пароля. У деяких сервісах ключ доступу здатний виконати вимоги і першого, і другого фактора, але це залежить від політики конкретної платформи.
| Критерій | Пароль | Пароль + SMS/OTP | Passkey |
|---|---|---|---|
| Потрібно запам’ятовувати секрет | Так | Так | Ні |
| Можна випадково передати фішинговому сайту | Так | Пароль і код можна ввести на підробленому сайті | Ключ пов’язаний із конкретним сервісом |
| Повторне використання між сайтами | Можливе | Пароль може повторюватися | Для сервісів створюються окремі облікові дані |
| Що зберігається у сервісу | Дані для перевірки пароля | Дані парольного облікового запису та налаштування другого фактора | Публічний ключ і пов’язані дані |
| Потрібно вводити одноразовий код | Ні | Зазвичай так | Зазвичай ні |
| Стійкість до класичного credential phishing | Низька | Залежить від методу 2FA | Висока |
Наприклад, GitHub дозволяє використовувати passkey так, щоб один вхід відповідав вимогам пароля та 2FA. Це хороший приклад можливостей технології, але переносити таке правило на всі сайти не можна.
Де зберігається Passkey?
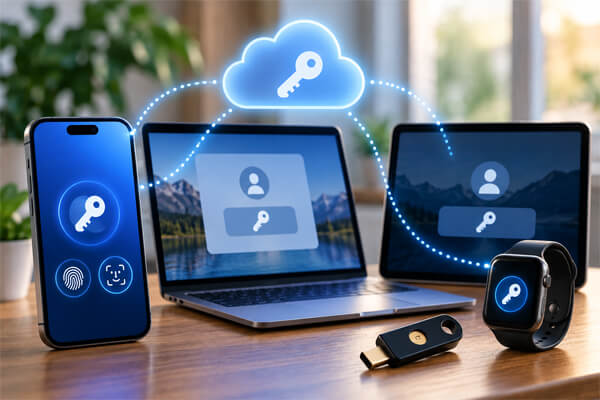
Ключ доступу може синхронізуватися між пристроями або бути прив’язаним до конкретного пристрою. Від цього залежить зручність переходу на новий смартфон, відновлення після втрати техніки та рівень контролю над ключем.
Synced passkey
Синхронізований ключ зберігається через обраного passkey-провайдера та може ставати доступним на інших довірених пристроях користувача. Такий варіант зручний у повсякденному житті: придбали новий смартфон, увійшли у свою екосистему й отримали доступ до раніше збережених ключів відповідно до правил провайдера.
Наприклад, Apple синхронізує passkeys через iCloud Keychain і передбачає захищений механізм відновлення зв’язки ключів.
Device-bound passkey
Прив’язаний до пристрою ключ не переноситься через звичайну хмарну синхронізацію. Прикладом може бути ключ, збережений на окремому апаратному FIDO-пристрої.
Це дає більше контролю над тим, де фізично знаходиться облікова інформація, але вимагає уважніше продумати резервний доступ.
Що буде, якщо втратити телефон із Passkey?
Втрата смартфона не обов’язково означає втрату акаунтів. Якщо використовувався synced passkey, ключі можуть бути доступними після відновлення облікового запису у відповідного провайдера. Для device-bound ключів знадобиться інший заздалегідь підготовлений спосіб входу.
Після втрати пристрою варто:
- віддалено заблокувати його або перевести в режим втрати;
- видалити пристрій із довірених, якщо екосистема це дозволяє;
- перевірити активні сеанси важливих акаунтів;
- за потреби відкликати старий ключ доступу;
- створити новий passkey на довіреному пристрої.
Найважливіше тут — не чекати надзвичайної ситуації. Ще до переходу на безпарольний вхід перевірте, як саме відновлюється ваш Google-, Apple-, Microsoft-акаунт або інший менеджер ключів, яким ви користуєтеся.
Чи можна використовувати Passkey на іншому комп’ютері?
Так. У багатьох випадках ключ із телефона можна використовувати для входу на ноутбуці або іншому пристрої, навіть якщо він там не збережений. Для цього застосовується cross-device authentication.
Типовий сценарій виглядає так: ви відкриваєте сайт на комп’ютері, обираєте вхід з іншого пристрою, бачите QR-код, скануєте його смартфоном і підтверджуєте авторизацію на телефоні.
Це особливо зручно на тимчасовому або чужому комп’ютері: не доводиться вводити пароль і зберігати свій ключ безпосередньо на цьому пристрої.
Як увімкнути Passkey?
Точний шлях залежить від конкретного сайту, але зазвичай ключ створюється в розділі безпеки або способів входу. Налаштування займає кілька дій і не потребує розуміння криптографії.
- Увійдіть в акаунт звичайним способом.
- Відкрийте розділ безпеки або налаштувань входу.
- Знайдіть пункт «Passkey», «Ключ доступу» або «Вхід без пароля».
- Оберіть створення нового ключа.
- Підтвердьте дію способом розблокування пристрою.
- Вийдіть з акаунта та перевірте новий спосіб авторизації.
Що перевірити перед відмовою від старих способів входу?
Не поспішайте одразу видаляти пароль або резервні методи. Спочатку проведіть невелику перевірку безпеки:
- увійдіть через passkey повторно;
- перевірте авторизацію на другому своєму пристрої;
- розберіться, як працює відновлення акаунта;
- переконайтеся, що номер телефону та резервна пошта актуальні, якщо вони беруть участь у recovery;
- збережіть передбачені сервісом резервні методи відновлення.
Які помилки знижують користь Passkey?
Найсерйозніша помилка — вважати ключ доступу абсолютним захистом акаунта. Passkey добре вирішує проблему паролів і фішингу облікових даних, але не скасовує необхідність захищати сам пристрій, контролювати активні сесії та мати надійний recovery.
Найчастіше користувачі помиляються, коли:
- не перевіряють відновлення до втрати телефона;
- вважають Face ID або відбиток пальця самим ключем доступу;
- видаляють резервні методи одразу після створення passkey;
- залишають слабкий PIN розблокування смартфона;
- забувають видалити втрачений або проданий пристрій із довірених;
- вважають, що ключ доступу захищає від будь-якого шкідливого ПЗ;
- ігнорують уже відкриті сесії в браузерах і застосунках.
Якщо зловмисник отримав контроль над уже авторизованою сесією, сам факт використання passkey не обов’язково зупинить таку атаку. Тому безпарольний вхід варто сприймати як важливу частину захисту, а не як його єдиний рівень.
Кому особливо корисний Passkey?
Ключі доступу особливо зручні людям, які користуються багатьма онлайн-сервісами, часто забувають паролі або регулярно працюють зі смартфоном і ноутбуком. Переваги відчують і ті, хто хоче зменшити залежність від SMS-кодів та вразливих до фішингу способів входу.
Passkey варто розглянути насамперед для:
- основної електронної пошти;
- акаунтів Apple, Google, Microsoft та інших ключових екосистем;
- сервісів з особистими або робочими даними;
- акаунтів, для яких наслідки захоплення доступу особливо неприємні.
Але рішення варто ухвалювати лише після перевірки того, як конкретний сервіс дозволяє відновити доступ.
Чи варто переходити на Passkey у 2026 році?
Якщо потрібний сервіс підтримує ключі доступу та пропонує зрозумілий механізм відновлення, passkey уже можна використовувати як зручнішу та стійкішу до фішингу альтернативу звичайним паролям. Повністю змінювати всі способи входу за один день не потрібно.
Оптимальний алгоритм переходу виглядає так:
- Оберіть один важливий акаунт із підтримкою passkey.
- Перевірте способи відновлення.
- Створіть ключ доступу.
- Протестуйте вхід зі свого основного пристрою.
- Спробуйте увійти з другого пристрою.
- Переконайтеся, що знаєте, що робити у разі втрати телефона.
- Лише після цього переглядайте резервні способи авторизації.
Такий підхід дозволяє отримати переваги безпарольного входу, не створюючи нову проблему замість старої.
FAQ про Passkey
Чи можна зламати Passkey?
Називати ключ доступу таким, що його неможливо зламати, було б неправильно. Його архітектура добре захищає від викрадення звичайного пароля та credential phishing, але безпека акаунта також залежить від пристрою, налаштувань відновлення та захисту активних сесій.
Що станеться, якщо шахрай викраде розблокований телефон?
Ризики в такому разі залежать від налаштувань пристрою та конкретних сервісів. Тому смартфон має бути захищений надійним PIN-кодом, автоматичним блокуванням і можливістю віддаленого пошуку або стирання даних.
Чи можна користуватися Passkey без Face ID та відбитка пальця?
Так. Біометрія не є обов’язковою для самої технології. У багатьох системах підтвердити використання ключа можна PIN-кодом, графічним ключем або іншим способом розблокування пристрою.
Чи потрібно створювати окремий Passkey для кожного сайту?
Ключі доступу пов’язані з конкретними сайтами та застосунками. Це один із принципів, завдяки якому вони не повторюють проблему використання одного пароля одразу на кількох ресурсах.
Чи потрібно видаляти старий пароль після створення Passkey?
Не поспішайте. Спочатку перевірте вхід із ключем, другий пристрій і відновлення акаунта. Крім того, деякі сервіси поки що зберігають пароль як резервний спосіб авторизації.
Чи замінює Passkey двофакторну автентифікацію?
Іноді так, але не автоматично в усіх сервісах. Конкретна платформа сама визначає, чи вважається user-verified passkey достатнім для виконання вимог кількох факторів автентифікації.
Чи можна увійти з Passkey на чужому комп’ютері?
Так, якщо сервіс і пристрої підтримують cross-device authentication. У такому разі можна підтвердити вхід своїм смартфоном, наприклад після сканування QR-коду, не зберігаючи ключ на чужому комп’ютері.
Висновок
Passkey варто сприймати не як модну назву нового пароля, а як інший спосіб автентифікації: секрет, який потрібно вводити, замінюється криптографічним підтвердженням із довіреного пристрою. Якщо сервіс підтримує цю технологію, розумна стратегія проста — налаштувати ключ, перевірити вхід на другому пристрої та заздалегідь розібратися з відновленням. Після цього безпарольна авторизація справді стає і зручнішою, і стійкішою до типових атак.
Відповіді на популярні запитання
Що таке Passkey простими словами?
Passkey — це цифровий ключ для входу в аккаунт без звичайного пароля. Користувач підтверджує авторизацію на своєму пристрої за допомогою Face ID, відбитка пальця, PIN-коду або іншого способу розблокування.
Чим Passkey відрізняється від звичайного пароля?
Пароль потрібно пам'ятати і вводити на сайті, тому його можна вкрасти або виманити через фішинг. При використанні Passkey приватний ключ не передається сервісу, а сайт отримує тільки криптографічне підтвердження входу.
Passkey — це Face ID або відбиток пальця?
Ні. Face ID, Touch ID і сканер відбитка лише підтверджують, що пристроєм користується його власник, і дозволяють використовувати збережений ключ доступу. Самі біометричні дані сайту не передаються.
Чи безпечніше Passkey за звичайний пароль?
Так, перш за все, в відношенні фішингу і крадіжки облікових даних. Користувачу не потрібно вводити секретну комбінацію, яку шахрай міг би підглянути, перехопити або отримати через підроблену сторінку авторизації.
Що буде, якщо втратити телефон з Passkey?
Це залежить від способу зберігання ключа. Синхронізовані Passkey можна відновити через відповідного провайдера на іншому довіреному пристрої, а для ключа, прив'язаного до конкретного пристрою, знадобиться заздалегідь передбачений резервний спосіб входу.
Чи можна використовувати Passkey на іншому комп'ютері?
Так, якщо сервіс і пристрої підтримують вхід з іншого пристрою. Наприклад, на комп'ютері можна обрати авторизацію через смартфон, відсканувати QR-код і підтвердити вхід уже на телефоні.
Чи можна користуватися Passkey без Face ID?
Так. Біометрія не є обов'язковою частиною Passkey. На багатьох пристроях підтвердити використання ключа можна PIN-кодом або іншим підтримуваним способом розблокування.
Чи потрібно створювати окремий Passkey для кожного сайту?
Ключ доступу створюється для конкретного сайту або програми. Завдяки цьому один і той же секрет не використовується одразу в кількох сервісах, як це часто трапляється зі звичайними паролями.
Чи замінює Passkey двофакторну аутентифікацію?
В деяких сервісах підтверджений користувачем Passkey може одночасно виконувати вимоги пароля і додаткового фактора. Але правила відрізняються, тому потрібно дивитися налаштування безпеки конкретної платформи.
Чи потрібно видаляти старий пароль після створення Passkey?
Не варто робити це відразу. Спочатку перевірте вхід з ключем на основному та додатковому пристрої і переконайтеся, що розумієте процедуру відновлення аккаунта. Деякі сервіси взагалі зберігають пароль як резервний спосіб авторизації.
Чи можна зламати аккаунт, якщо використовується Passkey?
Passkey помітно знижує ризик фішингу і крадіжки пароля, але не робить аккаунт повністю неуразливим. Захист пристрою, активних сесій і способів відновлення доступу все ще має велике значення.
Що робити з Passkey при продажу або заміні телефону?
Перед передачею старого пристрою іншій людині його слід видалити з довірених і повністю очистити. На новому пристрої потрібно перевірити доступ до синхронізованих ключів або створити нові, якщо цього вимагає використовуваний сервіс.